

Настройки клиента OPC UA#
Внешний вид блока в REPEAT VISION#
Блок Настройки клиента OPC UA предназначен для внедрения в модель REPEAT VISION экземпляра клиента OPC UA для установления связи с внешним OPC UA сервером. Доступные свойства блока позволяют выполнить настройку такого соединения в соответствии с требуемой конфигурацией сервера.
Для клиента возможно установление одного из следующих режимов безопасности:
None – сообщения без цифровой подписи и шифрования;
Sign – сообщения подписаны цифровой подписью, но не зашифрованы;
SignAndEncrypt – сообщения подписаны и зашифрованы, наиболее защищенный режим.
Для режимов Sign и SignAndEncrypt доступен выбор одного из следующих криптографических алгоритмов:
Basic128Rsa15;
Basic256;
Basic256Sha256;
Aes128_Sha256_RsaOaep;
Aes256_Sha256_RsaPss (наиболее защищенный).
Так же доступен выбор способа авторизации: анонимно или с испольованием учётных данных пользователя.
Важно
При первом подключении к серверу OPC UA происходит автоматический поиск Эндпоинтов (Endpoint), которые подходят под заданную свойствами блока конфигурацию подключения, и выполняется подключение к первому из них. Также, клиент автоматически заносит сертификат сервера в список доверенных.
Примечание
В проекте может быть несколько блоков Настройки клиента OPC UA.
1. Свойства#
Свойство |
Значение по умолчанию |
Описание |
Единицы измерения |
|---|---|---|---|
Адрес сервера |
opc.tcp://examplehostname.com:50000 |
– |
– |
Токен идентификации пользователя: |
Анонимный |
– |
– |
Имя пользователя, доступно при выборе |
user |
– |
– |
Пароль, доступно при выборе |
password |
Поле с паролем скрыто от пользователя, но его можно отобразить, нажав на символ справа от пароля |
– |
Политика безопасности: |
basic256sha256 |
– |
– |
Режим безопасности: |
signAndEncrypt |
– |
– |
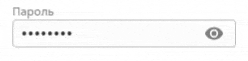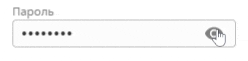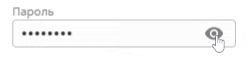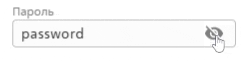
Отображение/скрытие пароля#
2. Входы и выходы#
Нет